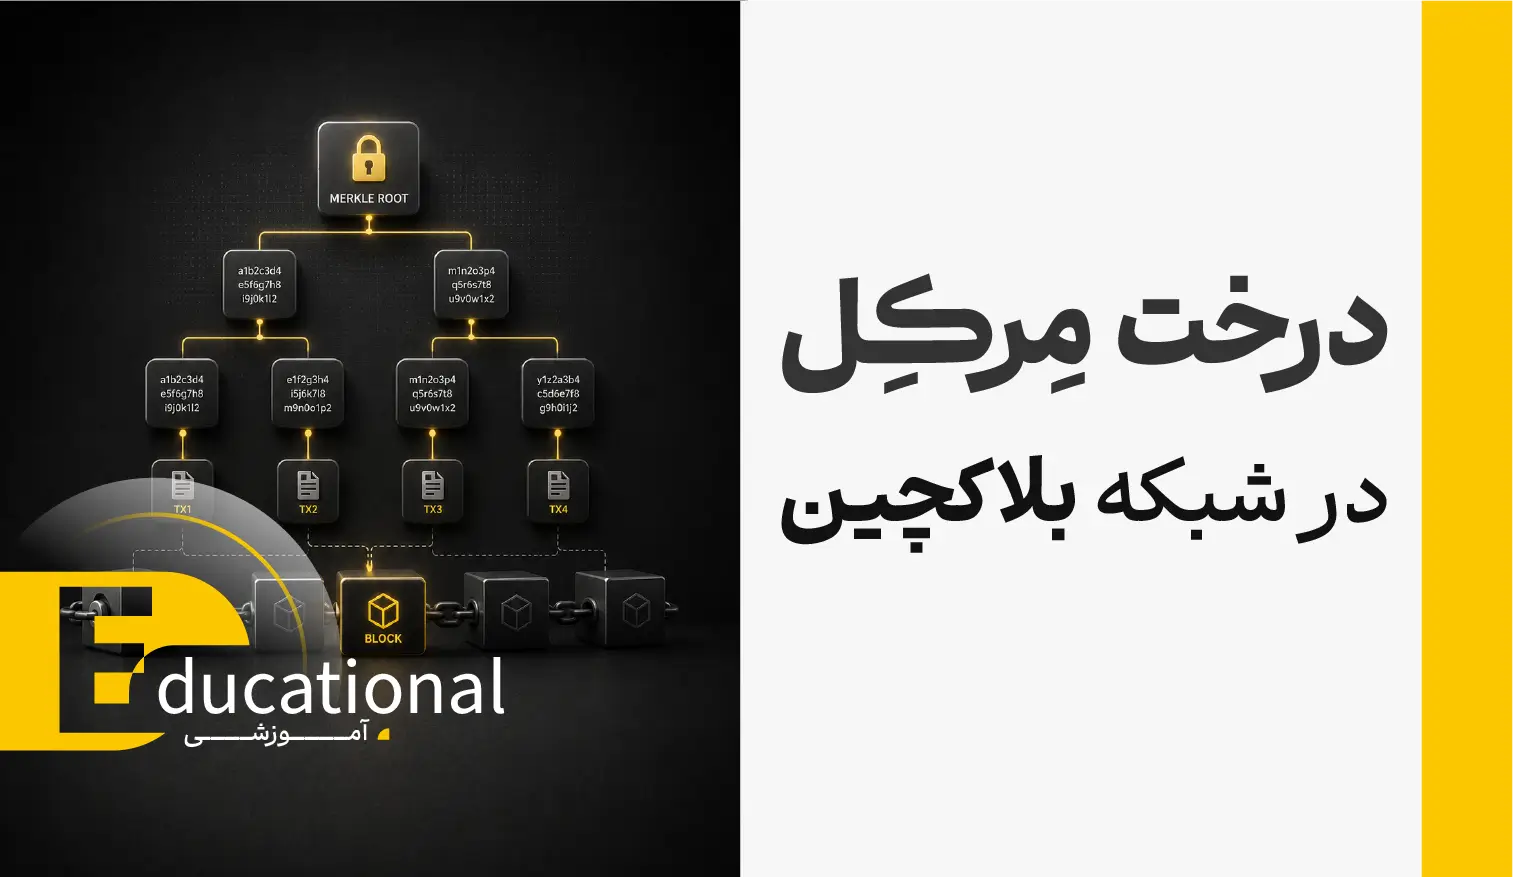
درخت مرکل در شبکه بلاکچین چیست؟

نویسنده
حسین حق شناس
تاریخ بروزرسانی
 1405/06/14
زمان مطالعه
5 دقیقه


درخت مرکل یک ساختار داده در فناوری بلاکچین است که نقش اساسی در تضمین امنیت، یکپارچگی و کارایی تراکنشهای بلاکچین ایفا میکند. این ساختار درختی از هشها، امکان تأیید کارآمد دادهها را بدون نیاز به پردازش حجم عظیمی از اطلاعات فراهم میآورد و به ستون فقرات بلاکچینهایی مانند بیتکوین و اتریوم تبدیل شده است. در این مقاله به بررسی جامع درخت مرکل در شبکه بلاکچین خواهیم پرداخت تا درک جامعی از ساختار آن به دست آوریم.
درخت مرکل (Merkle Tree) چیست؟
به زبان ساده، درخت مرکل یک روش برای بررسی سریع و مطمئن صحیحبودن اطلاعات است. اطلاعات در درخت مرکل به بخشهای کوچکتر تقسیم میشوند، از هر بخش یک «اثر انگشت دیجیتال» یا هش ساخته میشود و این هشها با هم ترکیب شده تا در نهایت یک هش نهایی به دست آید.
برای مثال، فرض کنید یک بلاک (مجموعهای از تراکنشها) در شبکه بلاکچین 4 تراکنش دارد. سیستم از هر تراکنش یک هش که آن را اثر انگشت دیجیتال نامیدیم، میسازد و با ترکیب آنها در نهایت به یک هش نهایی میرسد؛ اگر حتی یکی از تراکنشها تغییر کند، هش نهایی هم تغییر میکند.
در اصطلاح تخصصی، درخت مرکل یک ساختار داده درختی، معمولا از نوع دودویی است که متشکل از چندین هش است. در این ساختار، هر گره برگ (Leaf Node) حاوی هش یک بلوک داده، مثلاً یک تراکنش، است و هر گره والد (Parent Node) نیز هش حاصل از پیوستهسازی و هش کردن هشهای گرههای فرزند خود را در بر میگیرد. این طراحی به ویژه برای تأیید کارآمد محتوای ساختارهای داده بزرگ استفاده میشود.
تاریخچه و مخترع درخت هش (رالف مرکل)
مفهوم درخت مرکل توسط رالف مرکل در سال 1979 میلادی به عنوان بخشی از پژوهشهای او در زمینه رمزنگاری کلید عمومی و امضای دیجیتال معرفی و ثبت اختراع شد. این ایده پایهای شد برای سیستمهای امنیتی دیجیتال مدرن و زمینه را برای تایید دادهها در مقیاس وسیع فراهم نمود.
ساختار داده سلسلهمراتبی و باینری به زبان ساده
درخت مرکل اساساً از «هشِ هشها» تشکیل شده است. به زبان ساده، تمامی دادههایی که تبدیل به هش شده است، دوباره با درخت مرکل تبدیل به هش میشود. به عبارتی، خود تبدیل این فرآیند با هشکردن هر قطعه داده آغاز میشود، سپس جفتهای این هشها با یکدیگر ترکیب و مجددا هش میشوند. این عملیات به صورت سلسلهمراتبی و معمولا در یک ساختار درختی دودویی ادامه مییابد تا زمانی که در نهایت یک هش واحد در بالاترین سطح درخت به دست آید.
برای مثال، اگر یک بلاک شامل 4 تراکنش باشد. ابتدا از هر تراکنش یک هش ساخته میشود. سپس هش تراکنشهای اول و دوم با هم ترکیب شده و دوباره هش میشوند و همین کار برای تراکنشهای سوم و چهارم نیز اجرا میشود. در مرحله بعد، دو هش بهدستآمده دوباره ترکیب میشوند تا در نهایت یک هش نهایی ایجاد شود.
تفاوت درخت مرکل با ساختارهای داده معمولی (لیست، آرایه)
درخت هش یا درخت مرکل (Merkle Tree) را میتوان نسخهای پیشرفتهتر از «لیست هش» و «زنجیره هش» دانست. تفاوت اصلی درخت مرکل با ساختار داده معمولی در این است که در درخت مرکل برای بررسی صحت دادههای زیاد، لازم نیست تمام اطلاعات را بررسی کنیم. این ساختار با استفاده از هشهای میانی میتواند فقط با بررسی چند بخش از اطلاعات، مشخص کند که یک داده خاص تغییر کرده است یا خیر.
برای مثال، فرض کنید یک بلاک شامل هزاران تراکنش باشد. در روشهای سادهتر، برای بررسی یک تراکنش ممکن است لازم باشد بخش بزرگی از دادهها بررسی شود؛ اما درخت مرکل میتواند با استفاده از چند هش مرتبط، صحت همان تراکنش را تایید کند. به همین دلیل، این ساختار در سیستمهایی مانند بلاکچین کاربرد زیادی دارد؛ چون بررسی حجم زیادی از داده را سریعتر و کمهزینهتر میکند.
درخت مرکل چگونه کار میکند؟ (مرحله به مرحله)
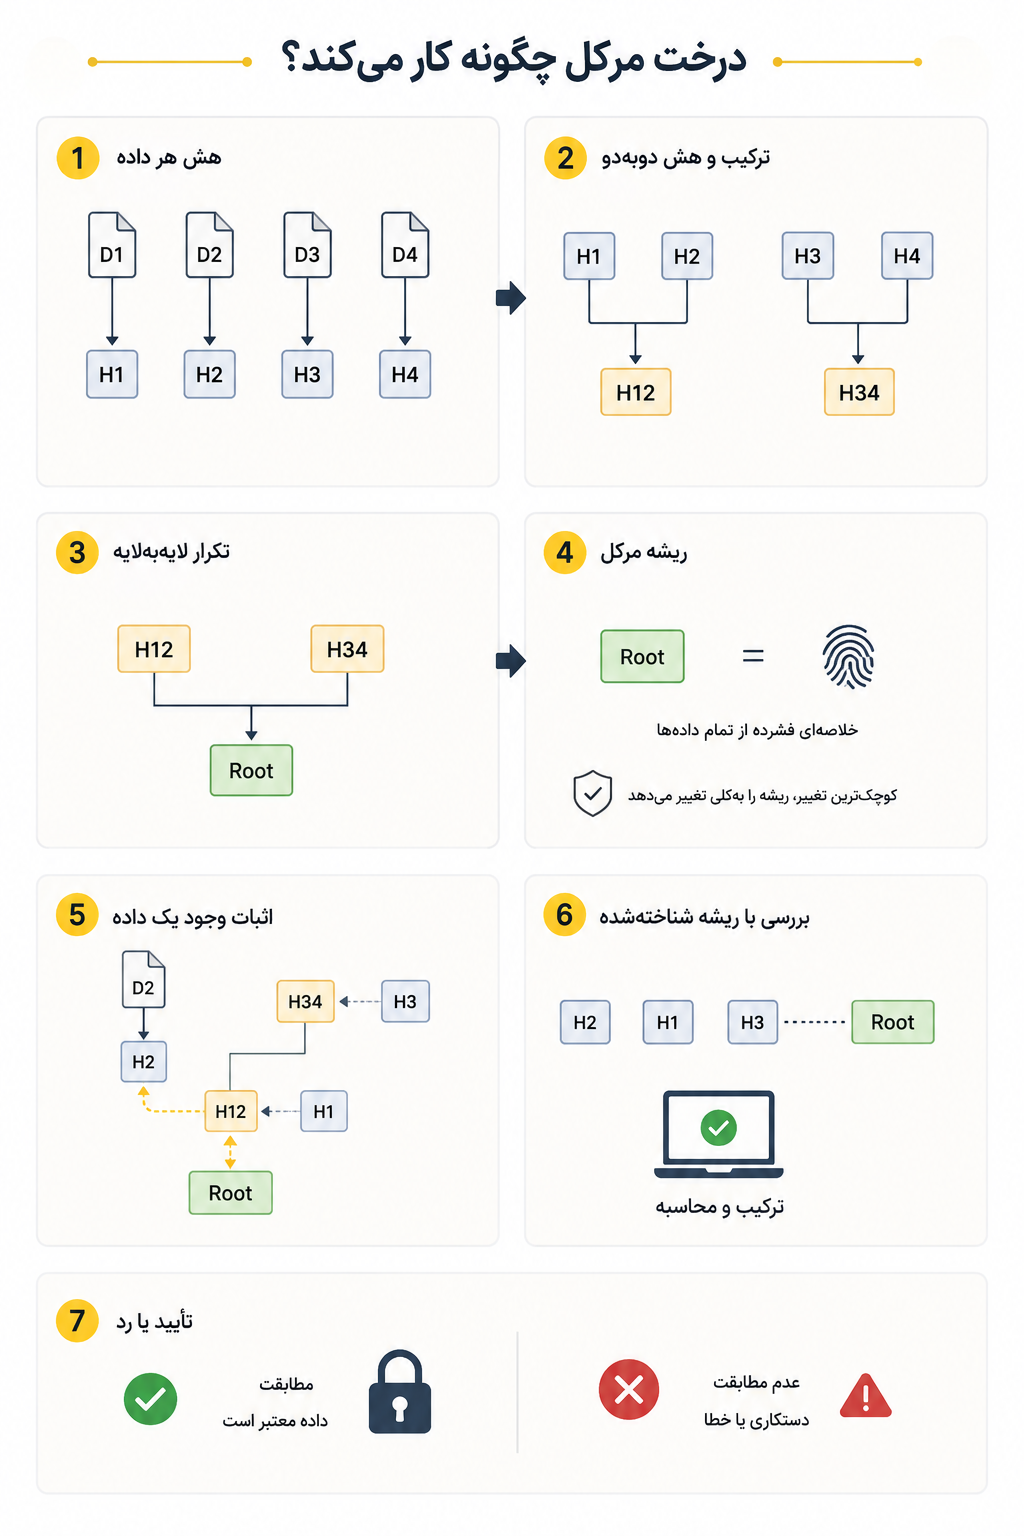
درخت مرکل روشی است برای اطمینان سریع از صحت و عدم دستکاری در حجم بزرگی از دادهها، بدون نیاز به بررسی تکتک آنها. درخت مرکل در واقع به صورت زیر عمل میکند:
1. برای هر واحد داده، یک کد کوتاه و منحصربهفرد به نام «هش» تولید میشود.
2. این کدها دوبهدو با یکدیگر ترکیب و دوباره هش میشوند تا کدهای جدیدی به دست آید.
3. این فرایند لایهبهلایه تکرار میشود تا در نهایت تنها یک کد باقی بماند، که به آن «ریشه مرکل» گفته میشود.
4. این ریشه، خلاصهای فشرده از تمام دادههاست؛ کوچکترین تغییر در هر داده، ریشه نهایی را بهکلی متفاوت میکند.
5. برای اثبات وجود یک داده خاص در مجموعه، ارائه تمام دادهها ضروری نیست؛ تنها چند کد مرتبط در مسیر رسیدن به ریشه کافی است.
6. با ترکیب همین چند کد میتوان بررسی کرد که آیا نتیجه با ریشه شناختهشده مطابقت دارد یا خیر.
7. در صورت مطابقت، صحت داده تأیید میشود؛ در غیر این صورت، دستکاری یا خطا در داده مشخص خواهد شد.
نحوه محاسبه گرههای برگ (Leaf Nodes) از تراکنشها
به زبان ساده، گرههای برگ درخت مرکل همان هشِ تراکنشها هستند. در بیتکوین، هر تراکنش با یک روش رمزنگاری به نام Double-SHA-256 به یک کد هش تبدیل میشود و این کد بهعنوان گره برگ درخت قرار میگیرد. سپس این هشها در کنار هم قرار میگیرند و برای ساخت بخشهای بالاتر درخت دوباره با یکدیگر ترکیب و هش میشوند.
فرمول ریاضی و توابع هش (SHA-256)
به زبان ساده، تابع هش مثل دستگاهی است که یک داده را میگیرد و آن را به یک کد نسبتا کوتاه و منحصربهفرد تبدیل میکند. در بیتکوین، این کار معمولاً با Double-SHA-256 انجام میشود، یعنی داده ابتدا یکبار با SHA-256 هش و سپس نتیجه دوباره هش میشود. این فرآیند روی هشهای تراکنشها ادامه پیدا میکند تا در نهایت ریشه مرکل به دست بیاید. اتریوم از Keccak-256 استفاده میکند که عملکرد مشابهی در تولید هش دارد، اما الگوریتم متفاوتی است. در نتیجه، انتخاب تابع هش به نوع شبکه و ساختار آن بستگی دارد و قرار نیست همه بلاکچینها از یک روش واحد استفاده کنند.
مثال عملی: ساخت یک درخت مرکل ساده با 4 تراکنش
برای ساخت یک درخت مرکل با چهار تراکنش (T1, T2, T3, T4)، ابتدا هر تراکنش به صورت جداگانه هش میشود (H(T1), H(T2), H(T3), H(T4)). سپس، هشهای جفت اول (H(T1) و H(T2)) با هم پیوستهسازی و هش میشوند تا H_AB به دست آید. به همین ترتیب، H(T3) و H(T4) به H_CD تبدیل میشوند. در نهایت، H_AB و H_CD با هم ترکیب و هش میشوند تا به ریشه مرکل (ROOT) نهایی برسند.
ریشه مرکل (Merkle Root) چیست؟
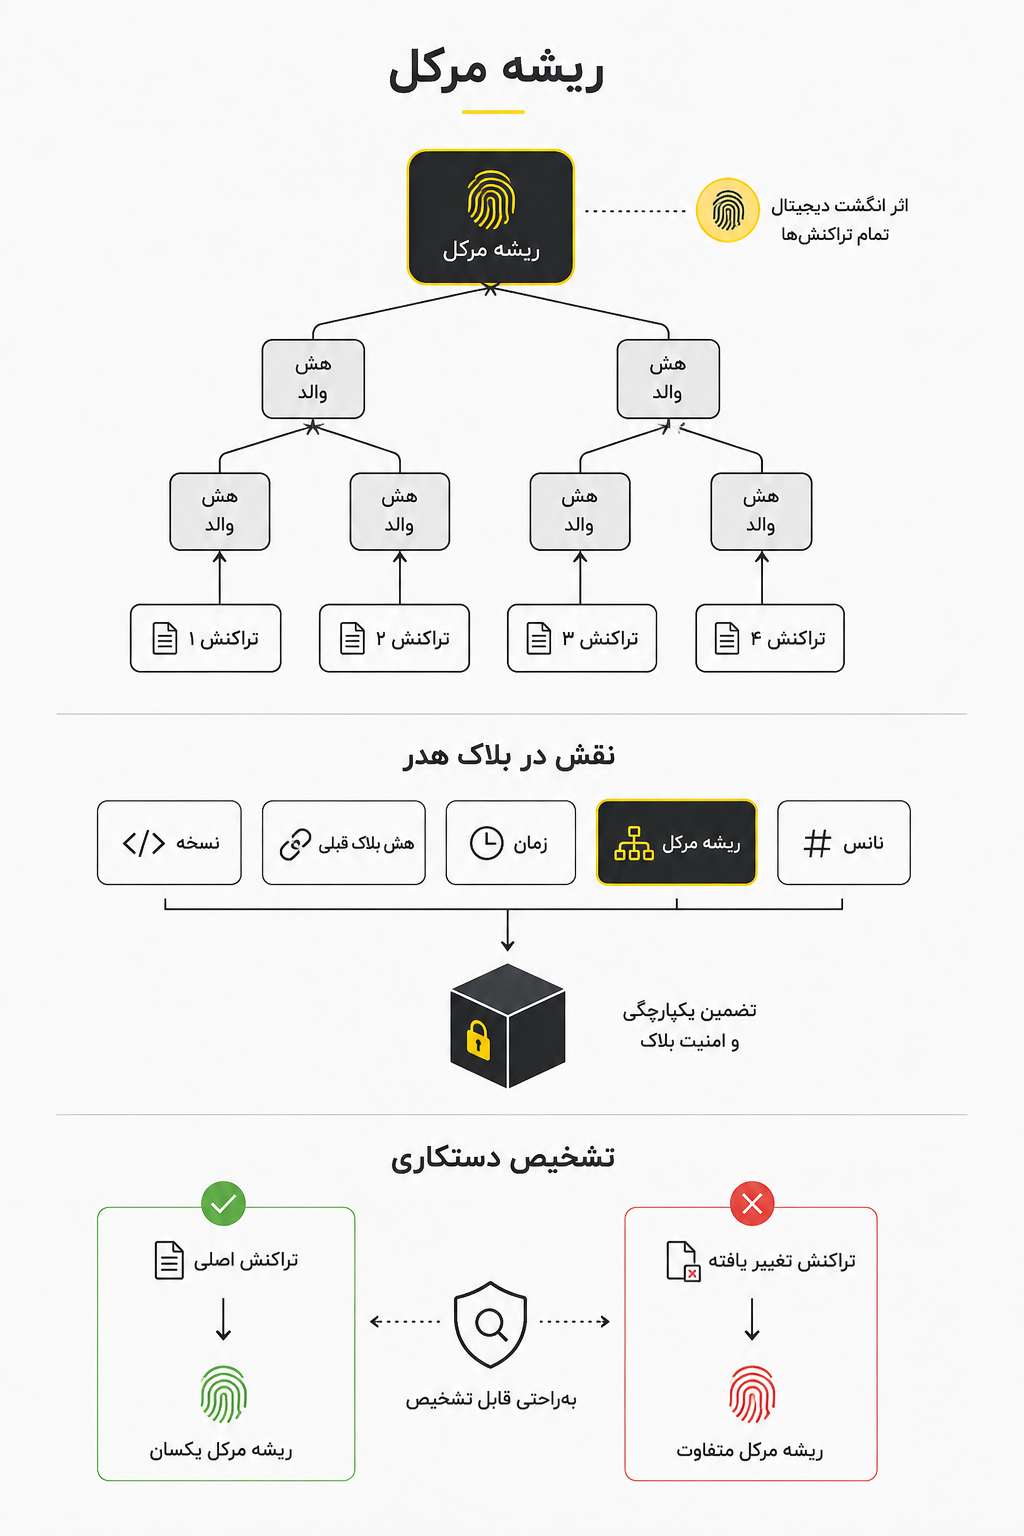
ریشه مرکل، هش نهایی و واحدی است که در بالای درخت مرکل قرار میگیرد. این هش منحصر به فرد به عنوان یک «اثر انگشت دیجیتال» برای تمام دادههای موجود در گرههای برگ عمل میکند. ریشه مرکل به طور مستقیم در هدر بلاک ذخیره میشود و به عنوان یک لنگر اعتماد برای کلاینتهای سبک (Light Clients) عمل میکند.
نقش ریشه مرکل در بلاک هدر (Block Header)
در بلاکچین، ریشه مرکل نقش حیاتی ایفا میکند و یکی از اجزای اصلی "بلاک هدر" (Block Header) است. بلاک هدر شامل اطلاعات مهمی مانند نسخه بلاک، هش بلاک قبلی، زمان ایجاد بلاک، نانس (Nonce) و ریشه مرکل است. با قرار دادن ریشه مرکل در بلاک هدر، تمام تراکنشهای موجود در آن بلاک به طور غیرمستقیم به بلاک هدر متصل میشوند.
این اتصال به این معنی است که هرگونه تغییر در هر یک از تراکنشهای درون بلاک، منجر به تغییر در ریشه مرکل و در نتیجه تغییر در هش بلاک هدر خواهد شد. از آنجایی که هش بلاک هدر در بلاک بعدی به عنوان "هش بلاک قبلی" (Previous Block Hash) استفاده میشود، هرگونه دستکاری در یک بلاک به سرعت در کل زنجیره بلاکچین شناسایی میشود و امنیت و یکپارچگی کل سیستم را تضمین میکند. این مکانیسم، ستون فقرات امنیت بلاکچین را تشکیل میدهد و امکان تأیید سریع و کارآمد صحت بلاکها را فراهم میسازد.
اثر انگشت دیجیتال دادهها و تشخیص دستکاری
ریشه مرکل به عنوان یک اثر انگشت دیجیتال (Digital Fingerprint) برای تمام دادههای موجود در یک بلاک عمل میکند. این بدان معناست که اگر حتی یک بیت از دادههای اصلی (مثلاً یک تراکنش) در بلاک تغییر کند، هش آن تراکنش، سپس هش گرههای والد آن، و در نهایت ریشه مرکل نیز تغییر خواهد کرد. این تغییر در ریشه مرکل به راحتی قابل تشخیص است.
این ویژگی، ابزاری قدرتمند برای تشخیص دستکاری (Tamper Detection) فراهم میکند. اگر کسی بخواهد یک تراکنش را در یک بلاک تغییر دهد، ریشه مرکل جدیدی تولید میشود که با ریشه مرکل اصلی ذخیره شده در بلاک هدر مطابقت ندارد. این عدم تطابق به سرعت نشان میدهد که بلاک دستکاری شده است. این قابلیت تشخیص دستکاری، یکی از دلایل اصلی اعتماد به بلاکچین و امنیت بالای آن است و تضمین میکند که دادهها پس از ثبت، غیرقابل تغییر باقی میمانند.
اثبات مرکل (Merkle Proof) چیست و چرا مهم است؟
اثبات مرکل (Merkle Proof) روشی کارآمد برای تأیید وجود و یکپارچگی یک قطعه داده خاص (مثلا یک تراکنش) در یک مجموعه بزرگتر از دادهها (مثلا یک بلاک) است، بدون اینکه نیاز به پردازش یا دانلود کل مجموعه داده باشد. این اثبات شامل هش گره برگ مربوط به داده مورد نظر و مجموعهای از هشهای خواهر و برادر (Sibling Hashes) در طول مسیر از گره برگ تا ریشه مرکل است.
اهمیت اثبات مرکل در توانایی آن برای تایید سریع و با منابع کم نهفته است. به جای اینکه یک کاربر یا نود (Node) مجبور باشد تمام دادههای یک بلاک را برای تایید یک تراکنش دانلود و پردازش کند، تنها به تراکنش مورد نظر، ریشه مرکل بلاک و چند هش میانی نیاز دارد. این ویژگی به ویژه برای نودهای سبک (Light Nodes) که منابع محاسباتی و ذخیرهسازی محدودی دارند، بسیار حیاتی است.
نحوه تایید یک تراکنش بدون داشتن کل بلاک
برای تایید یک تراکنش با استفاده از اثبات مرکل، مراحل زیر طی میشود:
1. ابتدا، هش تراکنش مورد نظر (گره برگ) محاسبه میشود.
2. سپس، نود یا کاربر، اثبات مرکل را دریافت میکند که شامل هشهای خواهر و برادر در مسیر از گره برگ تا ریشه مرکل است.
3. با استفاده از هش تراکنش و هشهای خواهر و برادر، نود به صورت مکرر هشها را از پایین به بالا (از برگ به ریشه) بازسازی میکند.
4. در نهایت، هش محاسبه شده با ریشه مرکل اصلی بلاک (که در بلاک هدر ذخیره شده است) مقایسه میشود. اگر این دو هش مطابقت داشته باشند، به این معنی است که تراکنش مورد نظر در بلاک وجود دارد و دستکاری نشده است.
این فرآیند به نودهای سبک اجازه میدهد تا بدون دانلود کل بلاکچین، صحت تراکنشها را تأیید کنند. این قابلیت، مقیاسپذیری و دسترسیپذیری شبکههای بلاکچین را به شدت افزایش میدهد.
مسیر اثبات (Proof Path) و پیچیدگی لگاریتمی O(log n)
مسیر اثبات (Proof Path) در یک درخت مرکل به مجموعهای از هشهای خواهر و برادر اشاره دارد که برای بازسازی ریشه مرکل از یک گره برگ خاص مورد نیاز هستند. طول این مسیر اثبات به ارتفاع درخت مرکل بستگی دارد. از آنجایی که درخت مرکل یک ساختار باینری است، ارتفاع آن به صورت لگاریتمی با تعداد گرههای برگ (تراکنشها) افزایش مییابد.
پیچیدگی لگاریتمی (Logarithmic Complexity) با نماد `O(log n)` نشان داده میشود، که در آن `n` تعداد تراکنشها است. این بدان معناست که با افزایش تعداد تراکنشها، تعداد هشهای مورد نیاز برای اثبات مرکل به صورت بسیار کندی افزایش مییابد. به عنوان مثال، برای تأیید یک تراکنش در بلاکی با 1024 تراکنش، تنها به `log2(1024) = 10` هش نیاز است. این کارایی بالا در تأیید، اثبات مرکل را به یک ابزار ضروری در بلاکچینها تبدیل کرده است، زیرا امکان تأیید سریع و کمهزینه تراکنشها را حتی در بلاکچینهای با حجم بالا فراهم میآورد.
درخت مرکل در بلاکچین چه نقشی دارد؟
درخت مرکل در بلاکچین نقش محوری در تضمین امنیت، یکپارچگی و کارایی شبکه ایفا میکند. این ساختار داده، ستون فقراتی را فراهم میآورد که امکان تأیید سریع و مطمئن تراکنشها را در یک محیط غیرمتمرکز فراهم میکند.
امنیت و یکپارچگی تراکنشها
درخت مرکل اطمینان میدهد که دادههای یک بلاک دستکاری نشدهاند و همچنین میتواند نشان دهد که آیا دادهای از بین رفته است یا خیر. با توجه به ماهیت دنبالهدار دادههای زنجیره بلاکچین، هرگونه تغییر در یک تراکنش، هش مربوط به آن تراکنش را تغییر میدهد، که به نوبه خود باعث تغییر در هشهای گرههای والد و در نهایت ریشه مرکل میشود. از آنجایی که ریشه مرکل در بلاک هدر ذخیره میشود و هش بلاک هدر به بلاک بعدی متصل است، هرگونه دستکاری در دادهها به سرعت در کل زنجیره شناسایی میشود.
این مکانیسم، یکپارچگی (Integrity) دادهها را در طول زمان تضمین میکند و از تغییرات غیرمجاز جلوگیری مینماید. به این ترتیب، درخت مرکل یک لایه امنیتی قدرتمند به بلاکچین اضافه میکند که اعتماد کاربران به سیستم را افزایش میدهد. این روش کاملاً قابل اتکا و ایمن است که نتیجه استفاده از توابع رمزنگاری هش در این ساختار داده است.
نودهای سبک (Light Nodes / SPV) و عدم نیاز به دانلود کل بلاکچین
یکی از مهمترین کاربردهای درخت مرکل در بلاکچین، امکان پشتیبانی از "نودهای سبک" (Light Nodes) یا "نودهای تأیید پرداخت ساده" (Simplified Payment Verification - SPV) است. نودهای کامل (Full Nodes) تمام بلاکچین را دانلود و ذخیره میکنند، اما نودهای سبک تنها بلاک هدرها را دانلود میکنند. این بلاک هدرها شامل ریشه مرکل هستند.
با استفاده از اثبات مرکل، یک نود سبک میتواند بدون نیاز به دانلود کل بلاکچین، صحت یک تراکنش خاص را تأیید کند. این کار با دریافت تراکنش مورد نظر، ریشه مرکل بلاک مربوطه و مسیر اثبات مرکل انجام میشود. سپس نود سبک میتواند با بازسازی هشها، صحت تراکنش را در برابر ریشه مرکل تأیید کند. این قابلیت به کاربران اجازه میدهد تا با منابع محاسباتی و ذخیرهسازی کمتر، در شبکه مشارکت داشته باشند و تراکنشهای خود را تایید کنند، که به افزایش مقیاسپذیری و دسترسیپذیری شبکه کمک شایانی میکند.
مزایا و کاربردهای اصلی درخت مرکل در ارزهای دیجیتال
درخت مرکل به دلیل ویژگیهای منحصر به فرد خود، مزایای قابل توجهی را برای ارزهای دیجیتال و فناوری بلاکچین به ارمغان آورده است. این مزایا نه تنها به امنیت و یکپارچگی کمک میکنند، بلکه کارایی و مقیاسپذیری سیستمها را نیز بهبود میبخشند.
افزایش سرعت و مقیاسپذیری در بیتکوین و اتریوم
درخت مرکل با کاهش حجم دادههای مورد نیاز برای تأیید تراکنشها، به طور قابل توجهی سرعت و مقیاسپذیری (Scalability) شبکههای بلاکچین مانند بیتکوین (Bitcoin) و اتریوم (Ethereum) را افزایش میدهد. به جای اینکه هر نود مجبور باشد تمام تراکنشهای یک بلاک را برای تأیید یک تراکنش خاص پردازش کند، تنها به ریشه مرکل و یک اثبات مرکل کوچک نیاز دارد. این امر زمان لازم برای تأیید بلاکها را کاهش داده و به شبکه اجازه میدهد تا تعداد بیشتری تراکنش را در واحد زمان پردازش کند.
این کارایی به ویژه در بلاکچینهای با حجم بالا که روزانه میلیونها تراکنش را پردازش میکنند، حیاتی است. بدون درخت مرکل، تأیید تراکنشها بسیار کندتر و پرهزینهتر میشد و مقیاسپذیری این شبکهها به شدت محدود میگشت. این ساختار داده، روشی برای بررسی دقیق دادهها در یک محیط غیرمتمرکز است.
کاهش بار محاسباتی و ذخیرهسازی داده در شبکه
یکی دیگر از مزایای کلیدی درخت مرکل، کاهش چشمگیر بار محاسباتی (Computational Load) و نیاز به ذخیرهسازی داده (Data Storage) در شبکه است. نودهای سبک (Light Nodes) میتوانند بدون نیاز به دانلود و ذخیره کل تاریخچه بلاکچین، در شبکه مشارکت کنند. آنها تنها بلاک هدرها را که شامل ریشه مرکل هستند، دانلود میکنند.
این کاهش در نیاز به منابع، امکان مشارکت گستردهتر کاربران با سختافزارهای معمولی را فراهم میآورد و تمرکززدایی شبکه را تقویت میکند. به عنوان مثال، یک کیف پول موبایل میتواند به عنوان یک نود سبک عمل کند و تراکنشها را با استفاده از اثبات مرکل تأیید کند، بدون اینکه نیاز به دانلود دهها یا صدها گیگابایت داده بلاکچین داشته باشد. این بهینهسازی، کارایی کلی شبکه را بهبود میبخشد و آن را برای استفاده روزمره عملیتر میسازد.
کاربرد در سیستمهای غیر بلاکچینی (Git، سیستمهای توزیعشده، IPFS)
کاربرد درخت مرکل تنها به بلاکچین محدود نمیشود و در بسیاری از سیستمهای غیر بلاکچینی نیز به طور گستردهای مورد استفاده قرار میگیرد. یکی از معروفترین این کاربردها در سیستم کنترل نسخه گیت (Git) است. گیت از درختهای مرکل برای ردیابی تغییرات فایلها و دایرکتوریها استفاده میکند و به این ترتیب، یکپارچگی تاریخچه پروژه را تضمین میکند و امکان ادغام (Merge) و بازگرداندن (Revert) تغییرات را به صورت کارآمد فراهم میآورد.
علاوه بر گیت، درخت مرکل در سیستمهای توزیعشده (Distributed Systems) برای همگامسازی دادهها و تأیید یکپارچگی آنها بین نودهای مختلف استفاده میشود. همچنین، در سیستم فایل بین سیارهای (IPFS - InterPlanetary File System) که یک پروتکل توزیع شده برای ذخیرهسازی و دسترسی به فایلها است، درخت مرکل نقش کلیدی در آدرسدهی محتوا (Content Addressing) و تأیید یکپارچگی دادهها ایفا میکند. این کاربردها نشاندهنده تطبیقپذیری و قدرت درخت مرکل به عنوان یک ساختار داده بنیادی در علوم کامپیوتر هستند.
تفاوت درخت مرکل و درخت ورکل (Verkle Tree) چیست؟
درختهای ورکل (Verkle Trees) یک ساختار داده جدیدتر هستند که به عنوان جایگزینی برای درختهای مرکل در برخی کاربردها، به ویژه در اتریوم، پیشنهاد شدهاند. این ساختارها با هدف بهبود کارایی و کاهش اندازه اثبات (Proof Size) طراحی شدهاند.
مشکلات درخت مرکل که ورکل حل میکند
درختهای مرکل، با وجود مزایای فراوان، دارای محدودیتهایی نیز هستند. یکی از این محدودیتها، اندازه اثبات است. برای تأیید عضویت یک عنصر در درخت مرکل، اندازه اثبات `33 × ceil(log₂(N))` بایت است که `N` تعداد عناصر است. این اندازه اثبات میتواند در بلاکچینهای با تعداد تراکنشهای بسیار بالا، همچنان قابل توجه باشد. علاوه بر این، درخت مرکل پس از ساخت، قابل تغییر (Mutable) نیست و تنها میتواند عضویت یک عنصر را اثبات کند، نه عدم عضویت آن را.
درختهای ورکل با استفاده از "تعهدات برداری" (Vector Commitments) به جای هشهای ساده، این مشکلات را حل میکنند. این رویکرد به درختهای ورکل اجازه میدهد تا اثباتهای بسیار کوچکتری تولید کنند. این کاهش در اندازه اثبات، به ویژه برای نودهای سبک و کلاینتهای بدون وضعیت (Stateless Clients) که به دنبال به حداقل رساندن دادههای ذخیرهسازی شده هستند، بسیار مفید است.
کاربرد ورکل در آینده اتریوم (Ethereum Roadmap)
درختهای ورکل یک ارتقاء مفید برای اتریوم (Ethereum) محسوب میشوند و نقش مهمی در نقشه راه (Roadmap) آینده این بلاکچین، به ویژه در مرحله "The Verge"، ایفا میکنند. هدف اصلی "The Verge" این است که عملیات نود اتریوم را برای سختافزارهای معمولی قابل دسترس کند تا نودها بتوانند بدون از دست دادن توانایی اعتبارسنجی بلاکها، از ذخیره مقادیر زیادی از دادههای وضعیت (State Data) خودداری کنند.
انتقال به درختهای ورکل در اتریوم تا اواسط سال 2026 در حال انجام است و نیازهای ذخیرهسازی برای اجرای یک نود کامل را از صدها گیگابایت به مقداری قابل مدیریت بر روی یک لپتاپ مصرفکننده کاهش میدهد. این تغییر به نودهای اتریوم اجازه میدهد تا شاهدان (Witnesses) کوچکتری داشته باشند، که به معنای کاهش حجم دادههای مورد نیاز برای تأیید بلاکها است. تا فوریه 2026، تستنتهای اتریوم فورکهای فعال شده با ورکل را بر روی devnetهای کوتاهمدت اجرا کردهاند و تیمهای اصلی کلاینت (مانند Geth, Nethermind, Besu, Erigon) همگی شاخههای فعال ورکل دارند. EIP رسمیکننده انتقال ورکل (EIP-6800 و جانشینان آن) در مرحله نهایی مشخصات است، اگرچه تاریخ فعالسازی mainnet هنوز اعلام نشده است.
سوالات متداول درباره درخت مرکل
آیا درخت مرکل قابل هک شدن است؟
درخت مرکل به خودی خود قابل هک شدن به معنای سنتی نیست. امنیت آن بر پایه امنیت توابع هش رمزنگاری (Cryptographic Hash Functions) استوار است. اگر تابع هش مورد استفاده (مانند SHA-256) ایمن باشد و مقاومت در برابر برخورد (Collision Resistance) داشته باشد، تغییر در دادههای اصلی به سرعت منجر به تغییر در ریشه مرکل میشود و دستکاری قابل تشخیص خواهد بود. با این حال، اگر یک مهاجم بتواند یک برخورد هش (Hash Collision) ایجاد کند (یعنی دو ورودی متفاوت با یک خروجی هش یکسان)، میتواند دادهها را بدون تغییر ریشه مرکل دستکاری کند. اما یافتن چنین برخوردهایی در توابع هش مدرن و قوی مانند SHA-256 از نظر محاسباتی غیرممکن است.
درخت مرکل در بیتکوین با اتریوم چه فرقی دارد؟
مفهوم و ساختار بنیادی درخت مرکل در بیتکوین و اتریوم یکسان است: هر دو از آن برای خلاصهسازی و تأیید یکپارچگی تراکنشها در بلاکها استفاده میکنند. تفاوت اصلی در نوع دادههایی است که در گرههای برگ ذخیره میشوند و نحوه استفاده از آن در ساختار کلی بلاکچین. در بیتکوین، درخت مرکل عمدتاً برای تراکنشها استفاده میشود. در اتریوم، علاوه بر تراکنشها، از ساختارهای درختی مشابه (مانند درخت پاتریشیا مرکل - Patricia Merkle Tree) برای مدیریت وضعیت (State) شبکه و رسیدها (Receipts) نیز استفاده میشود. همچنین، اتریوم در حال حرکت به سمت استفاده از درختهای ورکل (Verkle Trees) است که بهینهسازیهایی را در اندازه اثبات و کارایی ارائه میدهد.
آیا درخت مرکل برای حفظ حریم خصوصی (Privacy) مفید است؟
درخت مرکل به طور مستقیم برای حفظ حریم خصوصی طراحی نشده است. هدف اصلی آن تأیید یکپارچگی و وجود دادهها است، نه پنهان کردن آنها. در واقع، هشهای تراکنشها و ریشه مرکل عمومی هستند. با این حال، به طور غیرمستقیم میتواند به حریم خصوصی کمک کند، زیرا نودهای سبک نیازی به دانلود تمام جزئیات تراکنشها ندارند و تنها با اثبات مرکل میتوانند صحت تراکنشهای خود را تأیید کنند. این بدان معناست که آنها مجبور نیستند تمام اطلاعات عمومی بلاکچین را مشاهده یا ذخیره کنند، اما خود تراکنشها همچنان قابل مشاهده هستند.
محدودیتهای اصلی درخت مرکل چیست؟
محدودیتهای اصلی درخت مرکل شامل موارد زیر است:
1. عدم تغییرپذیری (Immutability): درخت مرکل پس از ساخت، قابل تغییر نیست. اگر نیاز به تغییر دادهای باشد، باید یک درخت مرکل جدید ساخته شود.
2. اثبات فقط عضویت (Membership Only): درخت مرکل میتواند اثبات کند که یک عنصر در مجموعه داده وجود دارد، اما نمیتواند به طور کارآمد اثبات کند که یک عنصر در مجموعه داده وجود ندارد (عدم عضویت).
3. اندازه اثبات: اگرچه اندازه اثبات لگاریتمی است، اما در بلاکچینهای بسیار بزرگ، همچنان میتواند برای برخی کاربردها (مانند کلاینتهای بدون وضعیت) قابل توجه باشد، که این مشکل توسط درختهای ورکل تا حدی حل میشود.
درخت مرکل چگونه به تمرکززدایی (Decentralization) کمک میکند؟
درخت مرکل با کاهش نیاز به منابع محاسباتی و ذخیرهسازی برای تأیید تراکنشها، به تمرکززدایی کمک میکند. این امکان را به نودهای سبک (Light Nodes) میدهد تا بدون نیاز به دانلود کل بلاکچین، در شبکه مشارکت کنند. این بدان معناست که افراد بیشتری میتوانند یک نود را اجرا کنند و به تأیید تراکنشها بپردازند، که از وابستگی به تعداد کمی از نودهای کامل جلوگیری میکند و شبکه را در برابر حملات متمرکز مقاومتر میسازد.


مقالات مرتبط
نظرات کاربران

جدیدترین
 بارگذاری تصویر
 |رسانه هوشمند بازارهای مالی




سلب مسئولیت
کلیه مقالات، آموزشها، تحلیلها و محتواهای ارائه شده توسط تیگل متضمن هیچگونه پیشنهاد معاملاتی نیست و صرفاً جنبهٔ مطالعاتی و اطلاعرسانی دارد. این وبسایت نسبت به ضرر و زیان احتمالی کاربران هیچگونه مسئولیتی را نمیپذیرد. بازارهای مالی (فارکس، آپشنها، سهام، ارزهای رمزنگاری شده یا هر بازار تجاری دیگر) بهصورت بالقوه ریسکهای بسیاری دارند و افراد باید قبل از اقدام به هرگونه سرمایهگذاری مطمئن شوند که تجربه و دانش کافی را دارند. (مشاهده شرایط، ضوابط استفاده و سلب مسئولیت)